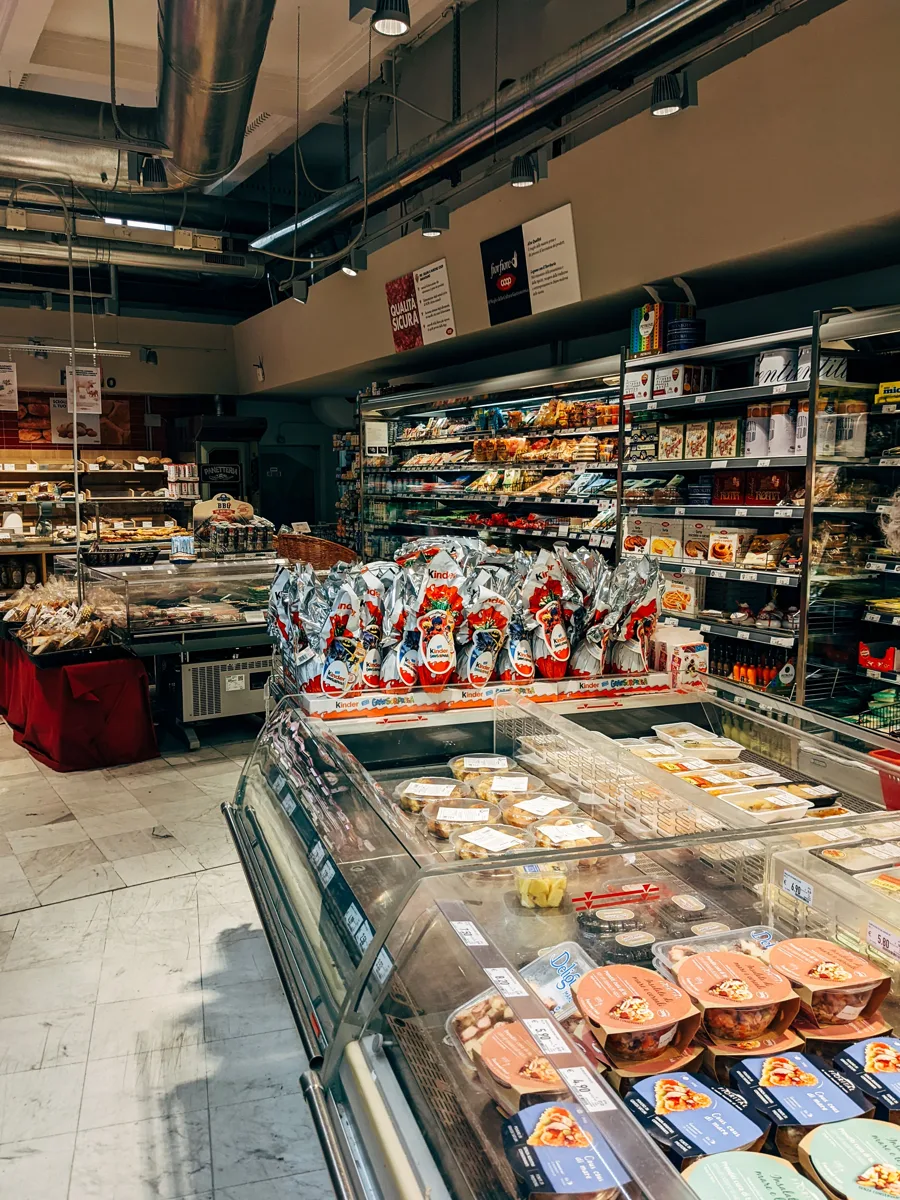
Il negozio sta per aprire, ma un banco frigorifero segnala una temperatura anomala. Il manutentore controlla la macchina, il responsabile del punto vendita verifica la merce, la direzione cerca di capire se altre sedi abbiano lo stesso problema. Fra queste attività resta una domanda: chi poteva intervenire a distanza sull’impianto, e che cosa è stato effettivamente modificato?
Il 2 novembre 2026 ANSA ha riferito di attacchi ai sistemi di refrigerazione di supermercati a marchio Coop gestiti dal gruppo Radenza in Sicilia, sulla base delle dichiarazioni dei dirigenti. Secondo il gruppo, le temperature sarebbero state alterate attraverso il telecontrollo, con deterioramento degli alimenti. La polizia postale stava verificando provenienza, portata ed eventuali collegamenti con episodi in altri Paesi. La notizia è del 2 novembre; la fonte non consente di fissare con precisione la data di ogni singolo incidente. [1]
Adnkronos, nello stesso giorno, ha raccolto una conferma diretta dal direttore generale di Coop Radenza e riportato segnalazioni dell’Agenzia per la cybersicurezza nazionale riguardanti anche imprese in Toscana ed Emilia-Romagna. È un riscontro giornalistico ulteriore, non una perizia sui sistemi. Le fonti consultate non dimostrano un’unica regia né consentono di attribuire gli attacchi a un soggetto o a uno Stato. [2]
Il contratto di manutenzione non racconta tutti gli accessi
Per un’impresa, lo spunto va oltre la refrigerazione: un servizio acquistato comprende spesso la possibilità, per altri, di intervenire su un processo essenziale. Il referente commerciale può essere conosciuto da anni, mentre le persone che eseguono gli interventi cambiano. La domanda da porre al fornitore è concreta: quale società svolge oggi l’assistenza, con quali incaricati e con quali eventuali subfornitori?
Una ricostruzione utile parte dal confronto tra contratto, ordini di intervento e organizzazione effettiva. Se il servizio è passato a un’altra impresa, chi ha autorizzato il passaggio? Il numero per le emergenze appartiene al soggetto contrattualizzato? Chi risponde quando l’installatore e il gestore del software forniscono spiegazioni diverse? Questi interrogativi non presumono comportamenti scorretti: servono a individuare interlocutori e responsabilità prima di un fermo.
Il bollettino del CSIRT Italia del 13 ottobre, consultato nella riproduzione istituzionale di CSIRT Toscana, raccomanda di limitare gli accessi dei fornitori alle risorse e ai periodi autorizzati, registrare le attività e revocare le abilitazioni al termine degli interventi. La verifica tecnica richiede quindi anche una decisione aziendale su chi abbia titolo a intervenire. [3]
Una cronologia condivisa vale più di spiegazioni separate
Quando emerge un’anomalia, ogni funzione vede una parte dell’episodio. Il punto vendita conosce l’ora dell’allarme; il manutentore sa quando è intervenuto; l’amministrazione conserva il contratto e le comunicazioni. Riunire questi elementi in una cronologia permette di confrontare le versioni senza scegliere subito un responsabile.
Per ogni passaggio conviene annotare l’orario, la fonte dell’informazione e ciò che resta da verificare. «Il tecnico ha modificato il parametro» è una conclusione; «alle 6:15 il tecnico ha comunicato per email di aver trovato quel valore» è un fatto documentabile. Anche una spiegazione plausibile dovrebbe poter essere collegata a un intervento, a una comunicazione o a un riscontro tecnico.
Il bollettino invita a preservare registri e configurazioni compatibilmente con la messa in sicurezza. Il ripristino va coordinato con i responsabili degli impianti, evitando interventi indiscriminati. [3] Sul piano organizzativo, è utile stabilire chi raccolga la documentazione e chi tenga i rapporti con fornitori, specialisti e autorità, così che le richieste non producano ricostruzioni contraddittorie.
Capire l’estensione prima di rassicurare clienti e partner
Un problema in una sede apre una seconda questione: le altre dipendono dallo stesso servizio? La direzione può chiedere una mappa comprensibile dei punti vendita, degli impianti serviti e delle imprese coinvolte, senza entrare nei dettagli delle configurazioni. Sapere che due sedi hanno manutentori diversi non chiarisce se utilizzino anche una piattaforma comune.
Le comunicazioni commerciali dovrebbero seguire le verifiche disponibili. Se un cliente chiede se la consegna sia garantita, è preferibile indicare che cosa è stato controllato e quando arriverà l’aggiornamento successivo. Una promessa generica può diventare difficile da sostenere se, poche ore dopo, emerge un’estensione dell’incidente.
Il ritorno dell’impianto alla temperatura prevista non basta, da solo, a stabilire che la merce abbia mantenuto condizioni adeguate: la valutazione compete ai responsabili della sicurezza alimentare. [3] Per la direzione resta un compito distinto: ricostruire decisioni, interlocutori e conseguenze economiche, conservando una base verificabile anche per eventuali contestazioni.
GRISK può supportare la verifica delle imprese coinvolte nei servizi esterni e la ricostruzione documentale dei rapporti e delle anomalie quando un incidente richiede approfondimenti investigativi.
Fonti e nota editoriale
Le notizie sono del 2 novembre; il bollettino tecnico risale al 13 ottobre e non è una nuova pubblicazione di novembre. L’originale ACN restituisce HTTP 403: il testo è stato letto nella riproduzione sul sito istituzionale CSIRT Toscana. Non sono disponibili perizie pubbliche sugli incidenti citati. Le proposte sulla gestione dei rapporti e delle comunicazioni sono valutazioni operative dell’articolo. Non si attribuiscono responsabilità ai fornitori né si presenta GRISK come fornitore di interventi tecnici sugli impianti.
- ANSA, «Attacchi hacker a sistemi refrigerazione dei supermercati della Sicilia», 2 novembre 2026. Dichiarazioni dei dirigenti.
https://www.ansa.it/amp/sicilia/notizie/2026/11/02/attacchi-hacker-a-sistemi-refrigerazione-dei-supermercati-della-sicilia_34149365-a1e3-43c3-a7f9-c23856ffb320.html - Adnkronos, «“Freezer guasti, manomessi dagli hacker”: gli attacchi in Toscana, Emilia Romagna e Sicilia», 2 novembre 2026, 19:44. Dichiarazioni raccolte dalla testata e comunicazioni ACN.
https://www.adnkronos.com/cronaca/freezer-guasti-europa-italia_3pWhD3dMFOaDUGAhrEDYnv - CSIRT Italia, «Misure urgenti di verifica e mitigazione per operatori della distribuzione alimentare e della filiera del freddo», BL01/261013/CSIRT-ITA, 13 ottobre 2026; riproduzione istituzionale CSIRT Toscana, consultata il 3 novembre 2026.
https://csirt.regione.toscana.it/misure-urgenti-di-verifica-e-mitigazione-per-operatori-della-distribuzione-alimentare-e-della-filiera-del-freddo-bl01-261013-csirt-ita/